
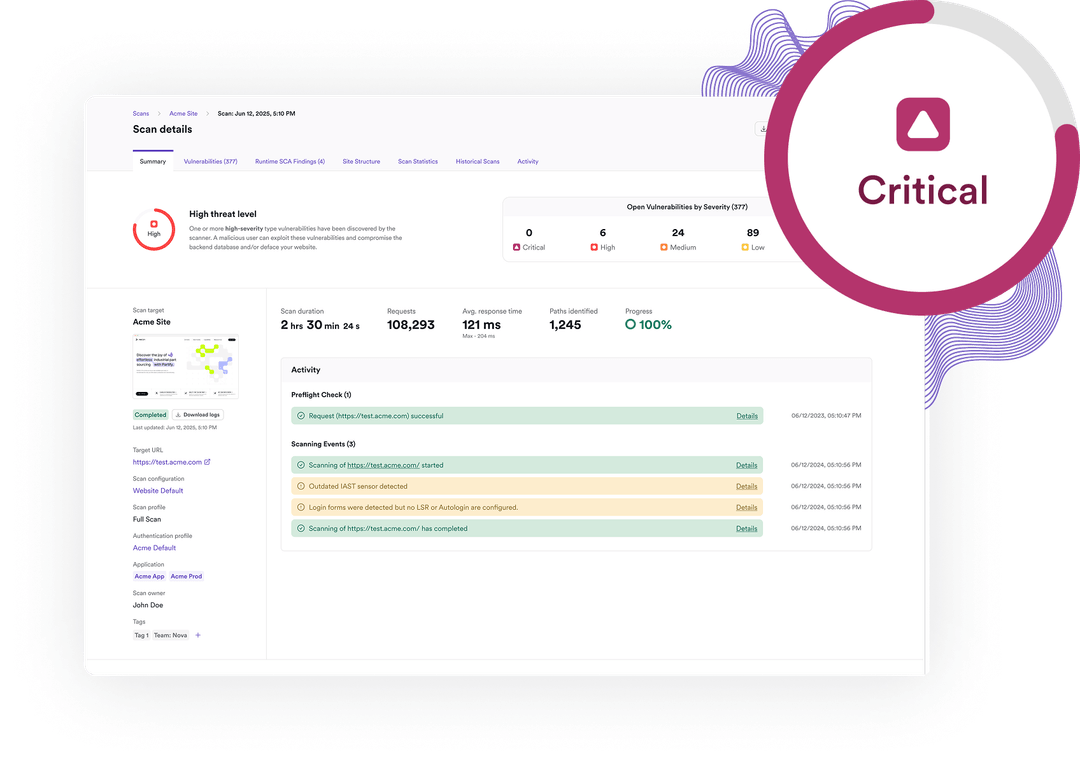
Công cụ quét lỗ hổng bảo mật web dành cho các ứng dụng web và API hiện đại.
Tìm ra các lỗ hổng bảo mật thực sự, có thể khai thác được trong các ứng dụng web và API của bạn với công cụ quét lỗ hổng web dựa trên bằng chứng được xây dựng dành cho các nhóm an ninh mạng hiện đại.
Invicti cung cấp kiểm thử bảo mật ứng dụng động (DAST) như một phần của nền tảng AppSec toàn diện để tự động xác thực các lỗ hổng, giảm thiểu lỗi sai và giúp các nhóm bảo mật ưu tiên khắc phục dựa trên rủi ro thực tế.
Mua ngay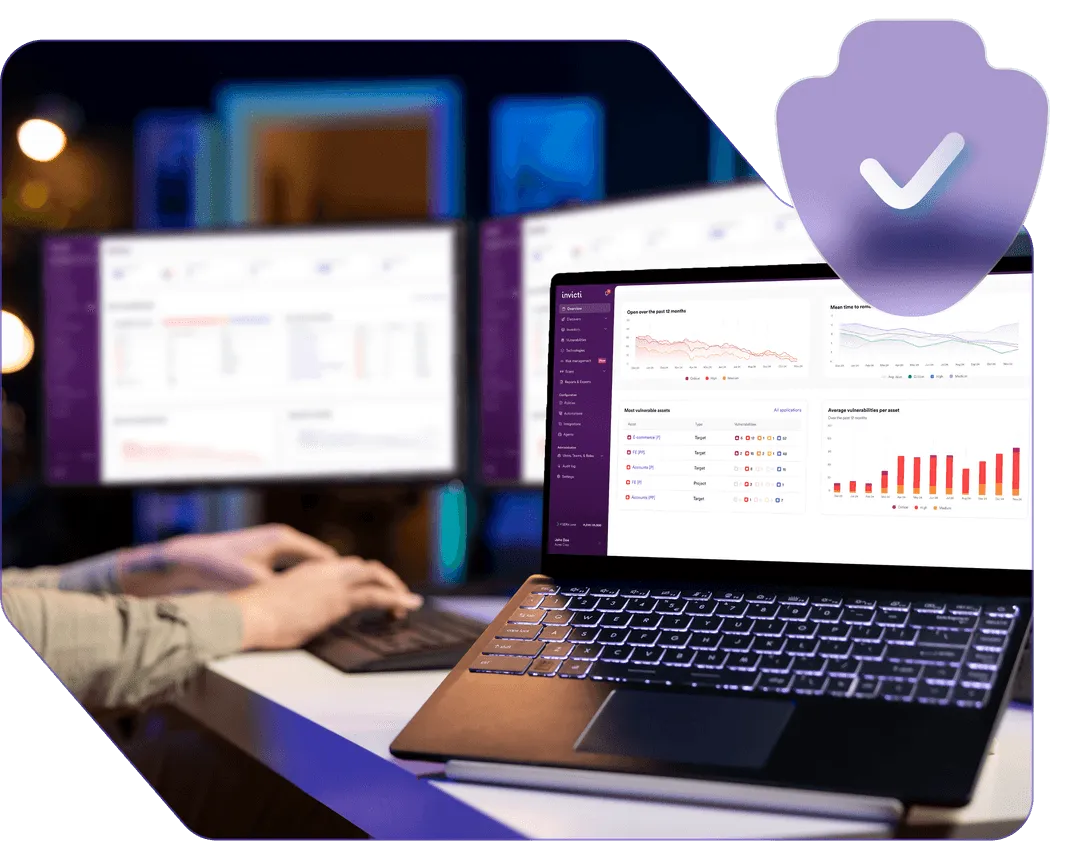
Công cụ quét lỗ hổng bảo mật web thực sự kiểm tra những gì?
Công cụ quét lỗ hổng bảo mật web là một công cụ bảo mật thực hiện quét lỗ hổng tự động trên các ứng dụng web, API và máy chủ web để xác định các lỗ hổng bảo mật mà kẻ tấn công có thể khai thác.
- Khác với các công cụ đánh giá lỗ hổng mạng tập trung vào điểm yếu của cơ sở hạ tầng hoặc hệ điều hành, một công cụ quét lỗ hổng web hiện đại phân tích:
- Logic và chức năng ứng dụng
- Kiểm soát xác thực và ủy quyền
- Điểm cuối API
- Các giao diện người dùng và framework sử dụng nhiều JavaScript.
- Lỗi cấu hình phía máy chủ
- 10 rủi ro hàng đầu của OWASP và các lỗ hổng bảo mật đã biết (CVE)
- Quét lỗ hổng bảo mật hiệu quả giúp tăng cường khả năng bảo mật của bạn bằng cách phát hiện các lỗ hổng trong ứng dụng web trước khi chúng trở thành rủi ro bảo mật thực sự.

Tại sao việc quét lỗ hổng bảo mật liên tục lại rất quan trọng đối với các ứng dụng web hiện đại?
Các ứng dụng web hiện đại phụ thuộc rất nhiều vào API, các thành phần mã nguồn mở và kiến trúc phức tạp. Điều này làm tăng đáng kể bề mặt tấn công và tạo ra các lỗ hổng mới với mỗi lần triển khai.
Các loại lỗ hổng bảo mật thường gặp trong các ứng dụng web bao gồm:
- Tấn công SQL injection
- Tấn công kịch bản chéo trang (XSS)
- Bỏ qua xác thực
- Cấu hình sai
- Các điểm cuối bị lộ
- Các thành phần lỗi thời và các lỗ hổng bảo mật đã biết (CVE)
- Lỗi logic kinh doanh
Kiểm thử xâm nhập định kỳ hoặc kiểm thử xâm nhập một lần duy nhất không còn đủ nữa. Các nhóm bảo mật cần phát hiện lỗ hổng liên tục thông qua sự kết hợp giữa các lần quét theo lịch trình, kiểm tra bảo mật thời gian thực, quét tự động trong các quy trình CI/CD và quản lý lỗ hổng có khả năng mở rộng trên cả môi trường SaaS và tại chỗ – tất cả để theo kịp tốc độ phát triển.
Cách thức một công cụ quét lỗ hổng bảo mật web hiện đại tìm và xác thực các lỗ hổng.
Các công cụ quét lỗ hổng bảo mật hiện đại phải vượt xa việc chỉ đơn giản là so khớp mẫu. Một công cụ quét lỗ hổng bảo mật web mạnh mẽ cần phải:
- Khám phá toàn bộ bề mặt tấn công: Tự động thu thập thông tin từ các ứng dụng web, API và điểm cuối để xác định các chức năng có thể truy cập được.
- Xử lý xác thực và quy trình làm việc phức tạp: Hỗ trợ quy trình đăng nhập và các khu vực hạn chế truy cập của ứng dụng web.
- Thực hiện kiểm thử động: Chèn các payload an toàn để mô phỏng các cuộc tấn công trong thế giới thực như tấn công SQL injection và tấn công kịch bản chéo trang (cross-site scripting).
- Xác thực khả năng khai thác: Xác nhận xem lỗ hổng có thực sự bị khai thác trong điều kiện thực thi hay không.
- Tích hợp vào quy trình làm việc của nhà phát triển: Tự động hóa quá trình quét trong các đường dẫn triển khai liên tục (CD) và tích hợp với các công cụ như Jira và GitHub để khắc phục sự cố nhanh hơn.
Sự kết hợp này biến việc quét lỗ hổng bảo mật từ một quy trình kiểm tra đơn thuần thành một hoạt động kiểm thử bảo mật ứng dụng có thể thực hiện được.


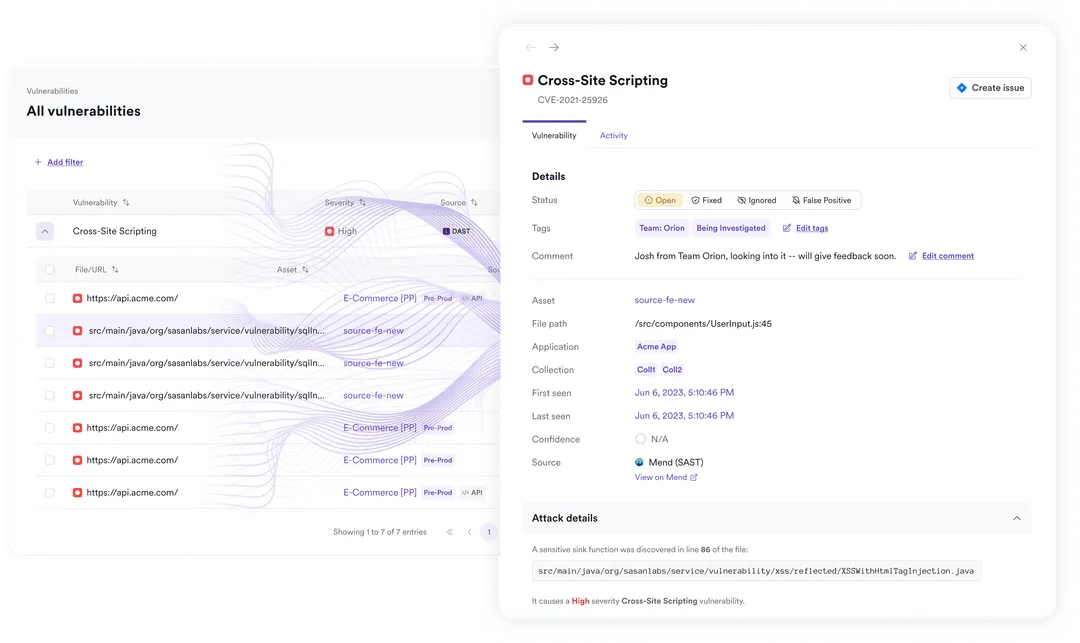
Hãy ngừng theo đuổi các kết quả dương tính giả – hãy xác thực các lỗ hổng thực sự bằng chứng cứ DAST dựa trên bằng chứng.
Nhiều công cụ quét lỗ hổng bảo mật tạo ra quá nhiều cảnh báo sai. Các công cụ quét tĩnh và một số công cụ mã nguồn mở như ZAP hoặc OpenVAS thường chỉ ra các vấn đề lý thuyết mà không chứng minh được khả năng khai thác.
Công cụ DAST của Invicti sử dụng phương pháp quét dựa trên bằng chứng để tự động xác thực nhiều lỗ hổng bảo mật. Khi có thể, nó chứng minh khả năng khai thác trong thực tế, cung cấp bằng chứng thay vì giả định. Cách tiếp cận ưu tiên DAST này có nghĩa là:
- Ít kết quả dương tính giả hơn
- Phân loại bệnh nhân nhanh hơn cho đội ngũ an ninh
- Hướng dẫn khắc phục rõ ràng hơn
- Giảm mệt mỏi do cảnh báo
- Ưu tiên tốt hơn các vấn đề an ninh
Thay vì làm cho các nhóm bị choáng ngợp bởi quá nhiều thông tin nhiễu, Invicti giúp ưu tiên các lỗ hổng mà kẻ tấn công thực sự có thể khai thác.
Cách chọn công cụ quét lỗ hổng bảo mật web phù hợp
Khi đánh giá một công cụ quét lỗ hổng bảo mật web, cho dù đó là Invicti, Acunetix, Burp Suite hay các tùy chọn mã nguồn mở như ZAP, các chuyên gia bảo mật nên cân nhắc:
- Độ chính xác và tỷ lệ dương tính giả
- Nội dung bao gồm OWASP Top 10 và các rủi ro bảo mật mới nổi.
- Phát hiện lỗ hổng API và ứng dụng web
- Hỗ trợ xác thực
- Tích hợp CI/CD và quy trình làm việc tự động
- Tích hợp Jira và GitHub
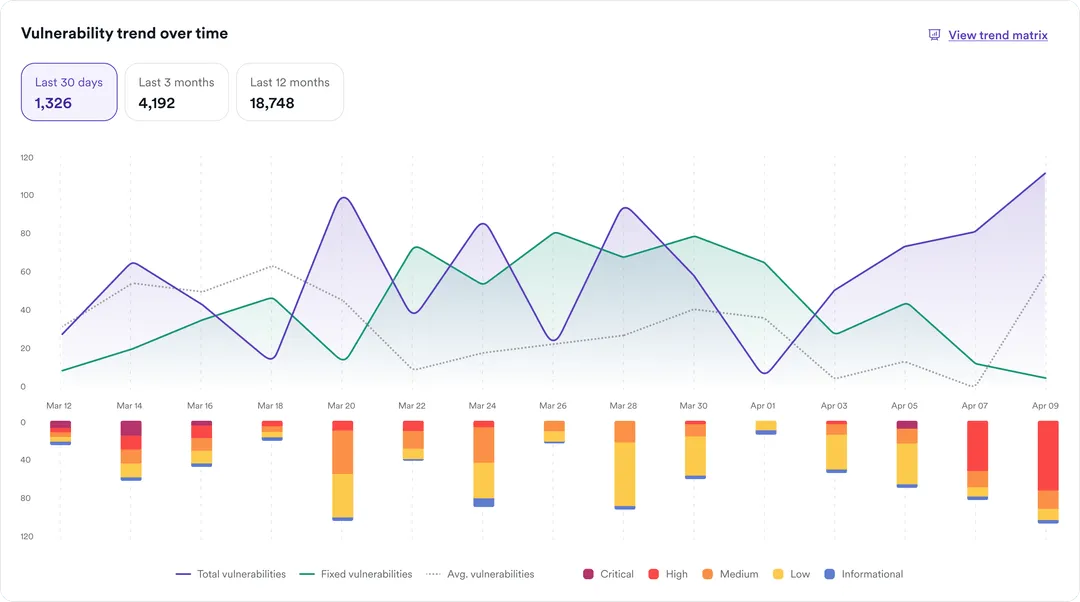
- Bảng điều khiển và báo cáo thời gian thực
- Khả năng mở rộng cho môi trường doanh nghiệp và SaaS
- Hỗ trợ các khuôn khổ tuân thủ như ISO 27001.
- Phù hợp với chiến lược quản lý lỗ hổng bảo mật rộng hơn.
Một công cụ quét lỗ hổng bảo mật web hiện đại cần tự động hóa quá trình quét bảo mật đồng thời cho phép các nhóm bảo mật ưu tiên và khắc phục sự cố một cách hiệu quả.
Tính năng của Acunetix Web Vulnerability Scanner
- Quét lỗ hổng website tự động: Phân tích website và ứng dụng web để phát hiện các điểm yếu bảo mật có thể bị khai thác.
- Phát hiện SQL Injection: Kiểm tra lỗ hổng chèn câu lệnh SQL có thể dẫn đến truy cập hoặc thao túng dữ liệu trái phép.
- Phát hiện Cross-Site Scripting (XSS): Xác định các lỗ hổng cho phép chèn mã độc vào trang web và ảnh hưởng đến người dùng.
- Phát hiện lỗ hổng OWASP Top 10: Kiểm tra các nhóm rủi ro bảo mật phổ biến trong ứng dụng web.
- Quét ứng dụng web hiện đại: Hỗ trợ website sử dụng JavaScript, AJAX, ứng dụng trang đơn (SPA) và các công nghệ web động.
- Crawling và khám phá nội dung: Tự động thu thập liên kết, biểu mẫu, đầu vào và các khu vực có thể truy cập để mở rộng phạm vi kiểm tra.
- Quét khu vực yêu cầu đăng nhập: Hỗ trợ cấu hình xác thực và ghi lại chuỗi thao tác đăng nhập để kiểm tra các trang được bảo vệ.
- Kiểm tra bảo mật API: Hỗ trợ kiểm tra API REST, SOAP và GraphQL thông qua các tệp đặc tả tương thích.
Acunetix Web Vulnerability Scanner phù hợp với những đối tượng sau:
- Chuyên gia bảo mật thông tin: Phát hiện, đánh giá và ưu tiên xử lý các lỗ hổng bảo mật trên website và ứng dụng web.
- Đội ngũ kiểm thử xâm nhập (Pentester): Tự động hóa quá trình kiểm tra SQL Injection, XSS và các điểm yếu phổ biến trước khi thực hiện đánh giá chuyên sâu.
- Nhóm DevSecOps: Tích hợp quét bảo mật vào quy trình CI/CD để phát hiện sớm lỗ hổng trong quá trình phát triển và triển khai phần mềm.
- Lập trình viên web: Xác định vị trí lỗi bảo mật, hiểu nguyên nhân và khắc phục lỗ hổng trong mã nguồn ứng dụng.
- Quản trị viên website và máy chủ: Kiểm tra cấu hình, giám sát tình trạng bảo mật và phát hiện các nguy cơ trên hệ thống web được quản lý.
- Doanh nghiệp thương mại điện tử: Bảo vệ website bán hàng, tài khoản khách hàng và các chức năng xử lý dữ liệu giao dịch trước nguy cơ khai thác lỗ hổng.
- Ngân hàng và tổ chức tài chính: Hỗ trợ kiểm tra bảo mật các cổng giao dịch trực tuyến, ứng dụng khách hàng và API, kết hợp với các quy trình kiểm soát bảo mật nội bộ.
- Công ty phát triển phần mềm: Kiểm thử bảo mật cho sản phẩm web trước khi phát hành và trong quá trình bảo trì.
- Đơn vị cung cấp dịch vụ bảo mật (MSSP): Hỗ trợ đánh giá lỗ hổng cho nhiều khách hàng, tổng hợp kết quả và xây dựng báo cáo khắc phục.
Ưu điểm, lợi ích của Acunetix Web Vulnerability Scanner
- Tự động hóa quét lỗ hổng: Phát hiện nhanh các điểm yếu bảo mật trên website và ứng dụng web, giảm khối lượng kiểm tra thủ công.
- Phát hiện nhiều loại lỗ hổng: Hỗ trợ nhận diện SQL Injection, XSS và nhiều rủi ro bảo mật phổ biến, giúp tăng khả năng bảo vệ ứng dụng.
- Tiết kiệm thời gian kiểm thử: Tự động thu thập nội dung và kiểm tra các điểm đầu vào, giúp đội ngũ bảo mật đánh giá hệ thống hiệu quả hơn.
- Hỗ trợ ứng dụng web hiện đại: Có khả năng kiểm tra các website sử dụng JavaScript, AJAX và ứng dụng web động.
- Nâng cao độ chính xác phát hiện: Công nghệ AcuSensor có thể bổ sung thông tin từ bên trong ứng dụng được hỗ trợ, giúp xác định vị trí và nguyên nhân lỗ hổng tốt hơn.
- Ưu tiên xử lý rủi ro: Phân loại lỗ hổng theo mức độ nghiêm trọng, giúp đội ngũ kỹ thuật tập trung vào các vấn đề quan trọng trước.
- Hỗ trợ kiểm tra API: Giúp phát hiện điểm yếu trên các API được hỗ trợ, mở rộng phạm vi đánh giá ngoài giao diện website.
- Kiểm tra khu vực yêu cầu xác thực: Hỗ trợ quét các chức năng phía sau màn hình đăng nhập, giúp phát hiện lỗ hổng trong những khu vực ít được kiểm tra.
- Hỗ trợ khắc phục lỗ hổng: Cung cấp thông tin chi tiết về phát hiện, bằng chứng kiểm thử và hướng dẫn xử lý để lập trình viên sửa lỗi nhanh hơn.
Lưu ý, hạn chế của Acunetix Web Vulnerability Scanner
- Chi phí bản quyền: Có thể tốn kém đối với cá nhân, doanh nghiệp nhỏ hoặc tổ chức cần quét nhiều website và ứng dụng.
- Không phát hiện được mọi lỗ hổng: Quét tự động có thể bỏ sót lỗi logic nghiệp vụ, lỗ hổng mới hoặc các vấn đề cần phân tích chuyên sâu.
- Có thể xuất hiện cảnh báo sai: Một số phát hiện cần được chuyên gia xác minh để phân biệt lỗ hổng thực tế với cảnh báo không chính xác.
- Cần cấu hình quét phù hợp: Phạm vi quét, thông tin xác thực và các thiết lập bảo mật không đúng có thể làm giảm hiệu quả phát hiện.
- Yêu cầu kiến thức chuyên môn: Người dùng cần hiểu về bảo mật web để phân tích kết quả, đánh giá mức độ rủi ro và lựa chọn biện pháp khắc phục.
- Có thể ảnh hưởng đến hệ thống khi quét: Các bài kiểm tra chủ động có thể tạo tải lên máy chủ hoặc ảnh hưởng đến chức năng ứng dụng nếu cấu hình không phù hợp.
- Khó đánh giá lỗi logic nghiệp vụ: Công cụ không thể thay thế hoàn toàn chuyên gia kiểm thử các luồng nghiệp vụ phức tạp, phân quyền và các tình huống sử dụng đặc thù.
- Khả năng hỗ trợ phụ thuộc công nghệ: Một số framework, cơ chế xác thực hoặc ứng dụng đặc thù có thể cần cấu hình bổ sung để quét hiệu quả.
- Cần kiểm tra lại sau khi khắc phục: Kết quả quét không tự đảm bảo rằng mọi lỗ hổng đã được xử lý triệt để hoặc không tái xuất hiện.
Xem thêm Phần mềm Asana Enterprise Work Management
- Luôn được cập nhật phiên bản mới và các tính năng mới nhất từ hãng.
- Tôn trọng sở hữu trí tuệ và tránh rủi ro bị thanh tra bản quyền.
- Giảm nguy cơ virus, mã hóa dữ liệu và các sự cố do dùng phần mềm crack hoặc công cụ bẻ khóa.
- Nhận được hỗ trợ từ hãng sản xuất và đối tác chính hãng SOFTVN tại Việt Nam.
- Tăng hiệu quả công việc nhờ phần mềm đầy đủ tính năng, đồng thời tạo sự tin cậy hơn với đối tác.
Microsoft Windows
- Hệ điều hành: Windows 10/11 và Windows 2016 trở lên.
- Bộ vi xử lý: Intel Pentium IV trở lên.
- Bộ nhớ trong: Tối thiểu 02 GB.
- Dung lượng ổ cứng: Còn trống tối thiểu 02GB.
- Màn hình: Độ phân giải tối thiểu 1024×768.
- Trình duyệt: Microsoft Edge, Internet Explorer, Safari, Chrome hoặc Firefox.
- Internet: Yêu cầu có kết nối internet để kích hoạt và sử dụng.
Apple MacOS
- Hệ điều hành: macOS 10.10 trở lên.
- Bộ vi xử lý: Intel Pentium IV trở lên.
- Bộ nhớ trong: Tối thiểu 08 GB.
- Dung lượng ổ cứng: Còn trống tối thiểu 10GB.
- Màn hình: Độ phân giải tối thiểu 1024×768.
- Trình duyệt: Microsoft Edge, Internet Explorer, Safari, Chrome hoặc Firefox.
- Internet: Yêu cầu có kết nối internet để kích hoạt và sử dụng.
Đánh giá
Chưa có đánh giá nào.