
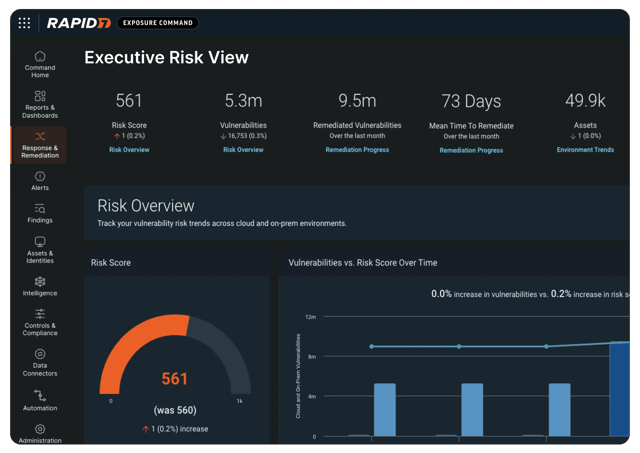


InsightVM tích hợp vào Exposure Command như thế nào?
InsightVM là công nghệ quản lý lỗ hổng bảo mật, nền tảng sức mạnh của Exposure Command.
- Exposure Command Essentials kết hợp InsightVM với khả năng quản lý bề mặt tấn công để cung cấp ngữ cảnh về lỗ hổng và bề mặt tấn công.
- Exposure Command Ultimate bổ sung tính năng bảo mật đám mây và ứng dụng, mang đến cái nhìn tổng quan thống nhất về toàn bộ môi trường của bạn.
Cùng một máy quét. Nhiều thông tin hơn. Phạm vi phủ sóng linh hoạt dựa trên loại tài sản bạn sử dụng.
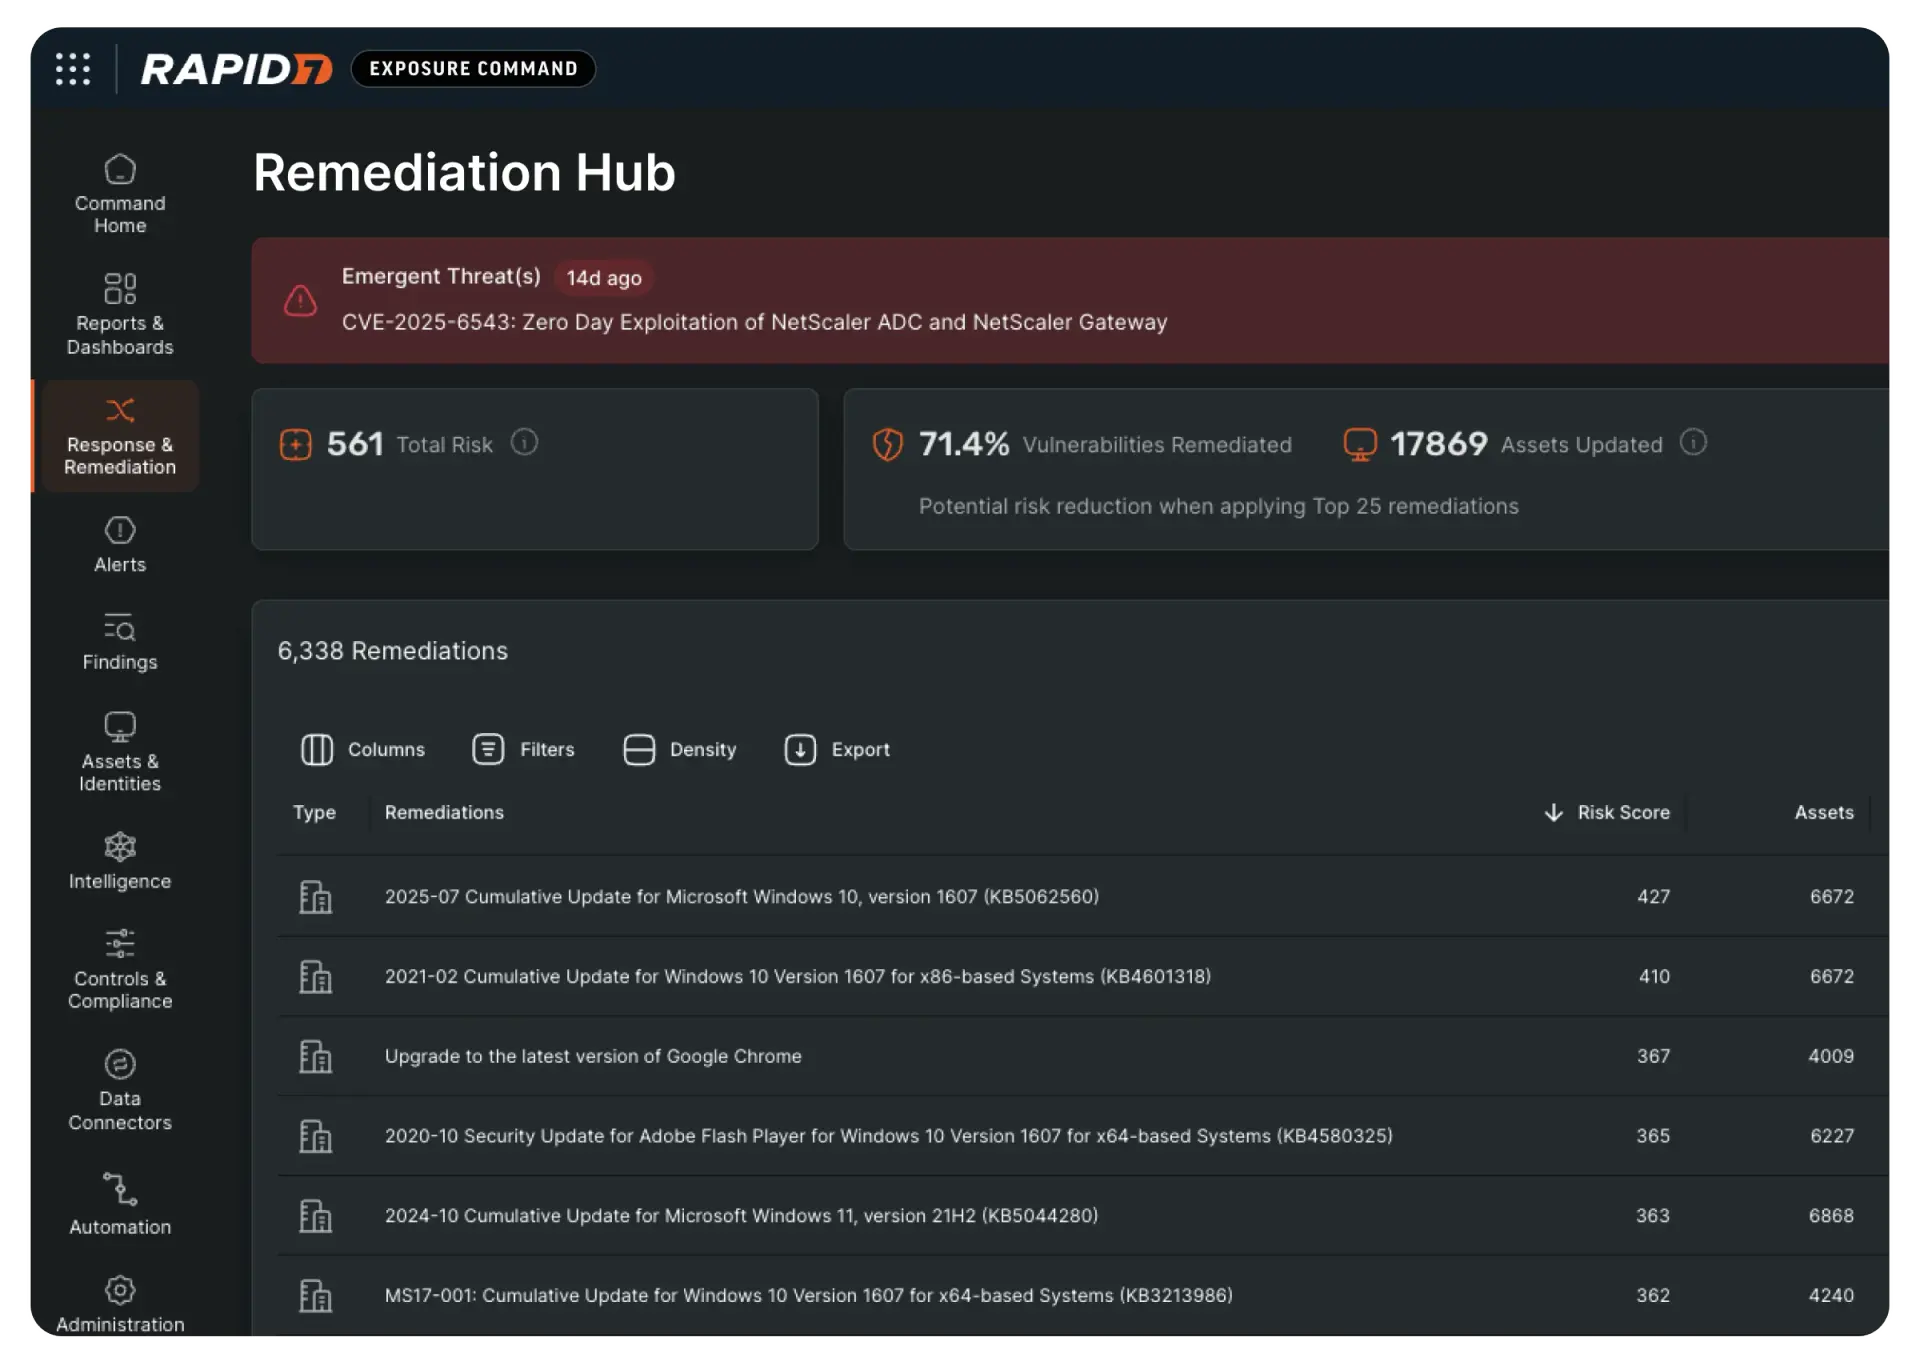
Exposure Command bổ sung những tính năng gì cho InsightVM?
Rủi ro trên toàn bộ hệ thống
Kẻ tấn công xâu chuỗi các lỗ hổng bảo mật trải rộng trên nền tảng đám mây, mạng và ứng dụng. Trong mạng lưới rủi ro này, hãy ưu tiên những gì có thể tiếp cận được.
Quét bên trong gặp gỡ quan điểm bên ngoài
Surface Command nhìn thấy những gì kẻ tấn công nhìn thấy. InsightVM nhìn thấy những gì đang bị lộ bên trong. Cả hai cùng nhau giúp cải thiện khả năng ưu tiên.
Một bảng điều khiển, một quy trình làm việc
Tích hợp các phát hiện về lỗ hổng bảo mật, bề mặt tấn công, điện toán đám mây và ứng dụng vào một mô hình rủi ro duy nhất để các nhóm có thể hành động dựa trên một cái nhìn chung.
Bạn đã sử dụng InsightVM chưa?
- Nếu bạn đang cân nhắc Exposure Command sẽ ảnh hưởng như thế nào đến môi trường của mình — những thay đổi về hợp đồng, tiến độ hoặc hệ thống triển khai hiện tại — nhóm phụ trách tài khoản Rapid7 của bạn sẽ có thông tin chi tiết cụ thể dành cho tổ chức của bạn.
- Họ có thể hướng dẫn bạn lựa chọn giải pháp phù hợp nhất với cách thức hoạt động hiện tại của bạn.
Rapid7 InsightVM / Nexpose phù hợp với những đối tượng sau:
- Doanh nghiệp vừa và lớn: Cần quản lý lỗ hổng bảo mật trên nhiều máy chủ, máy trạm, thiết bị mạng và hệ thống CNTT.
- Đội ngũ an ninh mạng (Security Team): Phát hiện lỗ hổng, đánh giá mức độ rủi ro và ưu tiên xử lý các điểm yếu có khả năng bị khai thác.
- Quản trị viên hệ thống và mạng (IT Admin): Kiểm tra định kỳ máy chủ, hệ điều hành, thiết bị mạng và cấu hình bảo mật.
- Trung tâm vận hành an ninh (SOC): Kết hợp dữ liệu lỗ hổng với các công cụ bảo mật khác để hỗ trợ giám sát, phân tích và xử lý rủi ro.
- Doanh nghiệp thuộc lĩnh vực tài chính, ngân hàng, thương mại điện tử: Cần đánh giá lỗ hổng thường xuyên và hỗ trợ đáp ứng các yêu cầu tuân thủ bảo mật như PCI DSS, CIS hoặc NIST.
- Tổ chức có hạ tầng hybrid hoặc đa chi nhánh: Cần quản lý rủi ro trên hệ thống tại chỗ, môi trường ảo hóa và hạ tầng đám mây.
- Đơn vị tư vấn và kiểm toán bảo mật: Cần quét lỗ hổng, lập báo cáo rủi ro và đưa ra khuyến nghị khắc phục cho khách hàng.
Ưu điểm, lợi ích của Rapid7 InsightVM / Nexpose
- Phát hiện lỗ hổng chủ động: Tự động quét hệ thống CNTT để phát hiện các điểm yếu bảo mật, hỗ trợ doanh nghiệp nhận diện rủi ro sớm.
- Ưu tiên xử lý theo mức độ rủi ro: Kết hợp điểm số lỗ hổng với khả năng khai thác và thông tin về mối đe dọa, giúp đội ngũ bảo mật tập trung vào các vấn đề nghiêm trọng nhất.
- Quản lý tài sản tập trung: Theo dõi máy chủ, máy trạm và các tài sản được quét, giúp tăng khả năng quan sát tình trạng bảo mật toàn hệ thống.
- Hỗ trợ khắc phục hiệu quả: Cung cấp hướng dẫn xử lý, phân công trách nhiệm và theo dõi tiến độ khắc phục lỗ hổng.
- Tự động hóa hoạt động quét: Lên lịch quét định kỳ, giảm công việc kiểm tra thủ công và hỗ trợ duy trì đánh giá bảo mật thường xuyên.
- Báo cáo trực quan: Tổng hợp kết quả quét, xu hướng lỗ hổng và tình trạng rủi ro để hỗ trợ quản trị viên đưa ra quyết định.
- Hỗ trợ đánh giá tuân thủ: Cung cấp các mẫu kiểm tra và báo cáo phục vụ việc đánh giá theo những chính sách, tiêu chuẩn bảo mật được hỗ trợ.
- Tích hợp với công cụ khác: Hỗ trợ API và tích hợp với các hệ thống quản lý công việc, chẳng hạn Jira hoặc ServiceNow, giúp kết nối phát hiện lỗ hổng với quy trình xử lý.
- Mở rộng theo quy mô hệ thống: Có thể triển khai các Scan Engine phân tán để quét nhiều nhóm tài sản và phân đoạn mạng.
- Nâng cao hiệu quả phối hợp giữa IT và bảo mật: Giúp các nhóm cùng theo dõi mức độ rủi ro, nhiệm vụ khắc phục và kết quả xử lý
Lưu ý, hạn chế của Rapid7 InsightVM / Nexpose
- Chi phí bản quyền cần cân nhắc: Sản phẩm sử dụng mô hình thuê bao, chi phí phụ thuộc vào số lượng tài sản được đánh giá và phạm vi cấp phép.
- Yêu cầu tài nguyên hệ thống: Security Console và Scan Engine cần CPU, RAM và dung lượng lưu trữ phù hợp; môi trường lớn có thể cần đầu tư thêm hạ tầng.
- Thời gian quét có thể kéo dài: Quét nhiều tài sản, nhiều cổng mạng hoặc sử dụng mẫu quét chuyên sâu có thể làm tăng thời gian xử lý.
- Cần quyền truy cập phù hợp: Muốn đánh giá lỗ hổng chính xác hơn trên hệ điều hành và ứng dụng, quá trình quét thường cần thông tin xác thực hoặc quyền quản trị thích hợp.
- Có thể ảnh hưởng đến hệ thống mạng: Hoạt động quét tạo nhiều kết nối, có khả năng làm tăng tải cho thiết bị mạng hoặc kích hoạt cảnh báo từ hệ thống IDS/IPS.
- Cần nhân sự chuyên môn: Người quản trị phải biết cấu hình phạm vi quét, phân tích kết quả, xác định mức độ ưu tiên và phối hợp khắc phục lỗ hổng.
- Không thay thế toàn bộ công cụ bảo mật: Phần mềm tập trung vào quản lý và đánh giá lỗ hổng; doanh nghiệp vẫn cần các giải pháp phù hợp cho EDR, SIEM, bảo vệ ứng dụng và giám sát mối đe dọa.
- Phạm vi hỗ trợ có giới hạn: Khả năng quét phụ thuộc vào hệ điều hành, loại tài sản, cấu hình và tính năng được hỗ trợ; không nên mặc định rằng mọi tài sản đều được đánh giá đầy đủ.
- Cần quản lý hạn mức tài sản: Khi số tài sản được đánh giá vượt giới hạn bản quyền, hệ thống có thể không lưu giữ dữ liệu quét mới nếu vượt ngưỡng thực thi cấp phép.
Xem thêm Phần mềm Tenable Security Center (Nessus)
LÝ DO NÊN DÙNG PHẦN MỀM BẢN QUYỀN
- Luôn được cập nhật phiên bản mới và các tính năng mới nhất từ hãng.
- Tôn trọng sở hữu trí tuệ và tránh rủi ro bị thanh tra bản quyền.
- Giảm nguy cơ virus, mã hóa dữ liệu và các sự cố do dùng phần mềm crack hoặc công cụ bẻ khóa.
- Nhận được hỗ trợ từ hãng sản xuất và đối tác chính hãng SOFTVN tại Việt Nam.
- Tăng hiệu quả công việc nhờ phần mềm đầy đủ tính năng, đồng thời tạo sự tin cậy hơn với đối tác.
Cấu hình đề nghị sử dụng phần mềm
Microsoft Windows
- Hệ điều hành: Windows 10/11 và Windows 2016 trở lên.
- Bộ vi xử lý: Intel Pentium IV trở lên.
- Bộ nhớ trong: Tối thiểu 02 GB.
- Dung lượng ổ cứng: Còn trống tối thiểu 02GB.
- Màn hình: Độ phân giải tối thiểu 1024×768.
- Trình duyệt: Microsoft Edge, Internet Explorer, Safari, Chrome hoặc Firefox.
- Internet: Yêu cầu có kết nối internet để kích hoạt và sử dụng.
Apple MacOS
- Hệ điều hành: macOS 10.10 trở lên.
- Bộ vi xử lý: Intel Pentium IV trở lên.
- Bộ nhớ trong: Tối thiểu 08 GB.
- Dung lượng ổ cứng: Còn trống tối thiểu 10GB.
- Màn hình: Độ phân giải tối thiểu 1024×768.
- Trình duyệt: Microsoft Edge, Internet Explorer, Safari, Chrome hoặc Firefox.
- Internet: Yêu cầu có kết nối internet để kích hoạt và sử dụng.
Đánh giá
Chưa có đánh giá nào.